cibersicurezza
Ciberattacco al fornitore di software delle casse pensioni bernesi: timori per i dati
Un ciberattacco contro un fornitore di software utilizzato dalle casse pensioni bernesi ha suscitato preoccupazioni per la possibile esposizione di informazioni sensibili, anche se al momento non vi sono prove di un furto di dati.
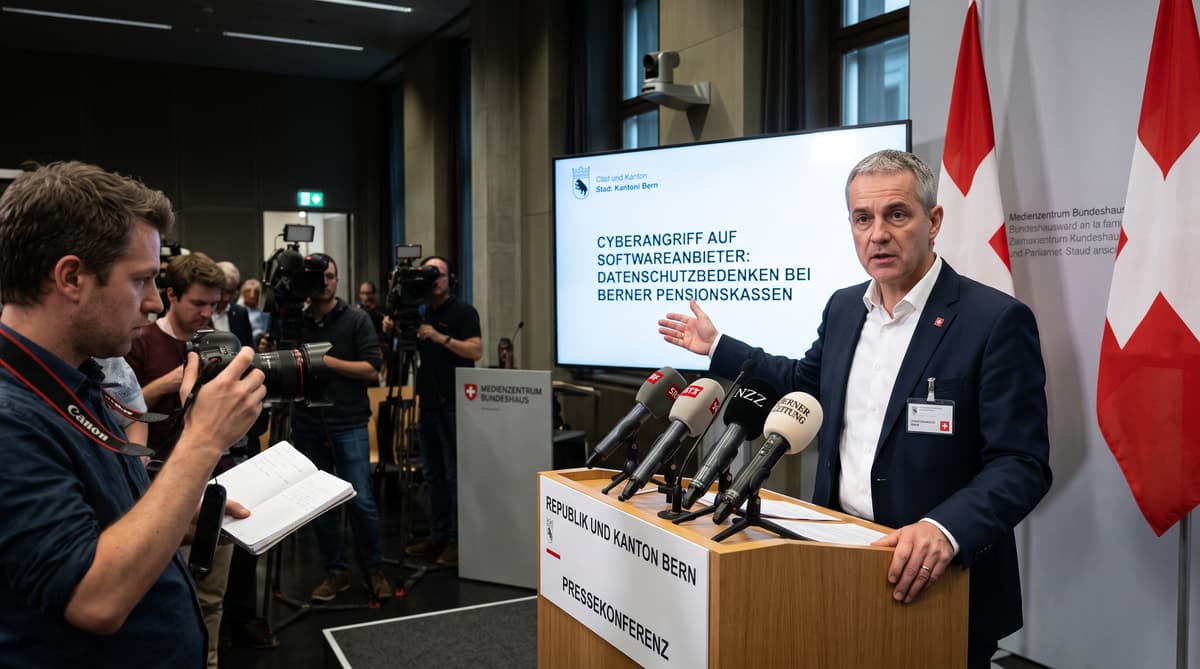
Più di 91’000 persone sono collegate alle due casse pensioni interessate. Un ciberattacco contro un fornitore esterno di software utilizzato dalla Cassa pensioni del Canton Berna e dalla Cassa assicurativa degli insegnanti bernesi ha messo sotto esame informazioni pensionistiche sensibili, anche se le autorità bernesi affermano di non aver trovato prove di un furto di dati.
L’attacco è avvenuto alla fine di settembre, secondo una comunicazione congiunta del Dipartimento delle finanze e del Dipartimento dell’educazione e della cultura del Cantone. Il nome della società di software non è stato reso noto. L’azienda ha immediatamente sporto denuncia penale, portando il caso all’attenzione della Procura generale.
Le due casse pensioni coprono il personale cantonale, i collaboratori delle università cantonali e gli insegnanti di tutto il Canton Berna. I dati pubblicati indicano che alla fine di dicembre 2025 contavano oltre 63’000 persone assicurate e oltre 28’000 pensionati. Queste cifre non dimostrano che tutte, o anche solo alcune, delle loro informazioni siano state consultate. Indicano la possibile portata della popolazione collegata ai sistemi interessati.
L’incidente avviene in un momento in cui le istituzioni pubbliche si affidano sempre più spesso a società specializzate per gestire salari, prestazioni e dati pensionistici. Una violazione presso un fornitore può quindi sollevare questioni che riguardano contemporaneamente diversi enti pubblici.
Che cosa sanno i beneficiari e che cosa non è ancora confermato
Berna non ha confermato che informazioni personali siano uscite dai sistemi del fornitore. Le autorità hanno dichiarato che, mentre l’indagine è in corso, non possono escludere del tutto un furto di dati. Per i beneficiari questa distinzione è importante: l’annuncio attuale mette in guardia da una possibile esposizione, ma non conferma che siano stati sottratti dati relativi a conti, identità o prestazioni pensionistiche.
Le casse pensioni sono in contatto con i dipartimenti cantonali competenti. Nella loro comunicazione pubblica affermano che forniranno ulteriori informazioni qualora gli inquirenti stabilissero che i dati sono stati rubati, «contrariamente a tutte le indicazioni». Non sono stati diffusi altri dettagli sul tipo di attacco, sui sistemi interessati o sulle informazioni a cui potrebbe essere stato possibile accedere.
I beneficiari dovrebbero fare affidamento sulle comunicazioni dirette della propria cassa pensioni e mantenere la prudenza di fronte a messaggi inattesi che fanno riferimento a pensioni, pagamenti o dati personali. Dovrebbero evitare di aprire link non richiesti o di condividere password e coordinate bancarie in risposta a un’e-mail o a una telefonata. Si tratta di precauzioni generali, non di prove che un beneficiario in particolare sia stato preso di mira.
Finché l’indagine non avrà prodotto risultati tecnici, le informazioni pubbliche non consentono di stabilire se gli aggressori abbiano consultato file, cifrato sistemi o semplicemente interrotto le attività. La denuncia penale e le indagini in corso mirano a chiarire che cosa è successo e se informazioni protette siano state compromesse.
Gli inquirenti seguono le tracce attraverso una terza parte
L’indagine segue due filoni: gli accertamenti penali e le verifiche istituzionali. Il fornitore, il cui nome non è stato reso noto, ha sporto denuncia penale e la Procura generale sta indagando. Nel contempo, le casse pensioni bernesi si coordinano con il Cantone per valutare le conseguenze per i loro sistemi e i loro membri.
La notizia iniziale non identifica sospetti, non descrive la modalità dell’attacco e non precisa se i sistemi del fornitore siano stati ripristinati. Non afferma neppure che le casse pensioni siano state violate direttamente. Questi dettagli mancanti saranno importanti per stabilire se l’incidente abbia comportato accessi non autorizzati, estrazione di dati, interruzioni del servizio o una combinazione di questi eventi.
L’attenzione è stata attirata dalla tempistica: un’altra notizia, pubblicata l’8 ottobre, descriveva un ciberattacco a un fornitore e una possibile violazione di dati che interessavano la cassa pensioni federale Publica. Il caso bernese riguarda casse pensioni diverse e un fornitore di software non identificato. Le notizie mettono in luce una dipendenza comune: le casse pensioni possono essere responsabili nei confronti dei beneficiari e, al contempo, affidarsi a società esterne per gestire parti della propria infrastruttura digitale.
Per gli inquirenti, le prove tecniche comprenderanno registri degli accessi, immagini dei sistemi e comunicazioni con il fornitore. Per i beneficiari, l’aggiornamento decisivo sarà sapere se la verifica ha individuato la compromissione di informazioni personali o finanziarie.
La sicurezza dei fornitori terzi è ora una responsabilità delle casse pensioni
Un singolo fornitore esterno può collegare i servizi pubblici a una grande concentrazione di dati personali. La gestione delle casse pensioni dipende da software che può trattare nomi, indirizzi, dati professionali, cronologie dei contributi, calcoli delle prestazioni e informazioni sui pagamenti. La comunicazione bernese non conferma che in questo incidente sia stata esposta una di queste categorie. La loro sensibilità spiega perché un attacco a un fornitore possa interessare persone che non hanno mai avuto rapporti diretti con quest’ultimo.
Il rischio legato ai fornitori terzi è diventato una questione concreta di governance per gli enti pubblici svizzeri. L’esternalizzazione permette alle istituzioni di accedere a sistemi e supporto specializzati, ma crea anche dipendenze che sfuggono al loro controllo operativo diretto. Un fornitore può lavorare per diversi clienti, disporre di accessi remoti o fare affidamento su altri subappaltatori. Ogni collegamento richiede requisiti di sicurezza chiari, monitoraggio e un piano per informare le persone interessate.
Il caso bernese mette inoltre sotto pressione la comunicazione. Le autorità devono evitare di creare inutili allarmismi, fornendo al contempo ai beneficiari informazioni sufficienti per riconoscere le frodi e capire a che punto è l’indagine. Una violazione confermata richiederebbe una spiegazione più precisa dei dati coinvolti, delle persone interessate e delle misure di protezione che i membri dovrebbero adottare.
Per ora, la posizione pubblica di Berna resta limitata: l’attacco è avvenuto, il fornitore lo ha segnalato, la Procura sta indagando e il furto di dati non è stato accertato. Il prossimo aggiornamento verificato permetterà di stabilire se si tratta ancora di un incidente di sicurezza presso un fornitore o se diventerà una violazione di dati confermata che riguarda i beneficiari delle casse pensioni.