Cybersicherheit
Cyberangriff auf Softwareanbieter von Berner Pensionskassen weckt Sorge um Daten
Ein Cyberangriff auf einen Softwareanbieter, den die Pensionskassen des Kantons Bern nutzen, hat Besorgnis über eine mögliche Offenlegung sensibler Informationen ausgelöst, obwohl es derzeit keine Hinweise auf einen Datendiebstahl gibt.
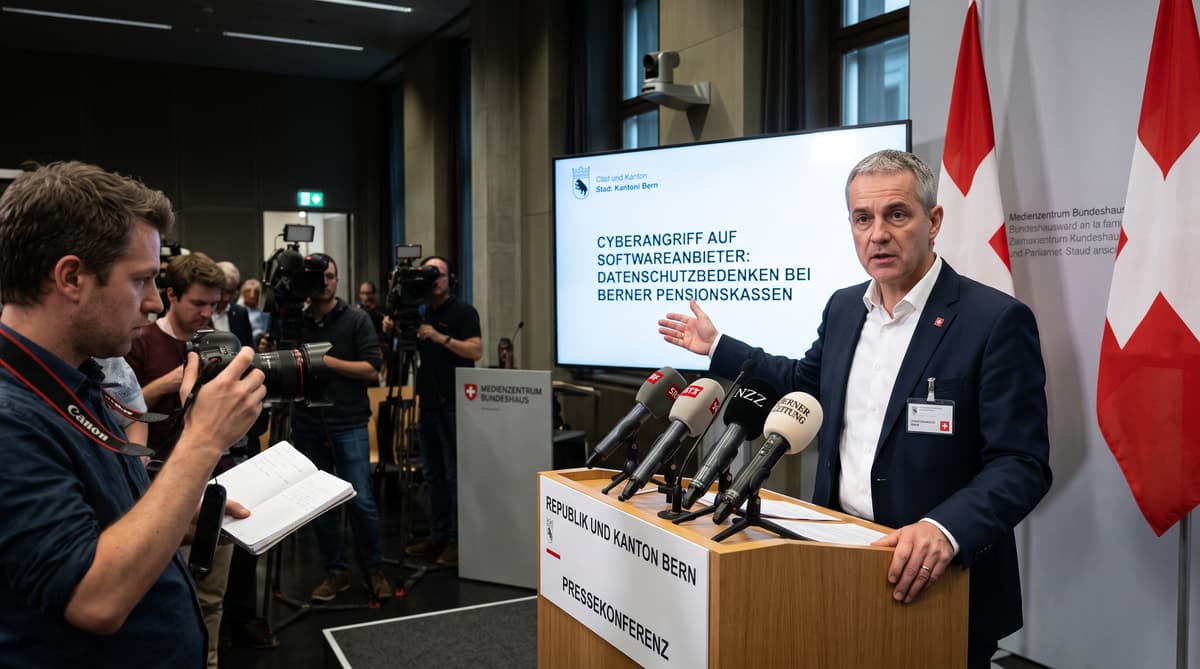
Mehr als 91'000 Personen sind mit den beiden betroffenen Kassen verbunden. Ein Cyberangriff auf einen externen Softwareanbieter, den die Bernische Pensionskasse und die Bernische Lehrerversicherungskasse nutzen, hat sensible Pensionsdaten in den Fokus gerückt. Die Berner Behörden erklären jedoch, sie hätten keine Hinweise auf einen Datendiebstahl gefunden.
Der Angriff ereignete sich Ende September, wie aus einer gemeinsamen Mitteilung der Finanzdirektion und der Bildungs- und Kulturdirektion des Kantons hervorgeht. Der Name des Softwareunternehmens wurde nicht genannt. Das Unternehmen erstattete umgehend Strafanzeige und brachte den Fall damit vor die Staatsanwaltschaft.
Die beiden Pensionskassen versichern Kantonsangestellte, Mitarbeitende der kantonalen Hochschulen und Lehrpersonen im Kanton Bern. Ihren veröffentlichten Zahlen zufolge hatten sie Ende Dezember 2025 zusammen mehr als 63'000 versicherte Mitglieder und mehr als 28'000 Rentnerinnen und Rentner. Aus diesen Zahlen geht nicht hervor, dass auf die Daten aller oder auch nur einzelner Personen zugegriffen wurde. Sie zeigen vielmehr die mögliche Grösse der Personengruppe, die mit den betroffenen Systemen verbunden ist.
Der Vorfall ereignet sich zu einem Zeitpunkt, an dem öffentliche Institutionen für die Verwaltung von Lohn-, Leistungs- und Pensionsdaten zunehmend auf spezialisierte Unternehmen angewiesen sind. Ein Sicherheitsvorfall bei einem Anbieter kann deshalb gleichzeitig Fragen für mehrere öffentliche Stellen aufwerfen.
Was Leistungsberechtigte wissen und was unbestätigt bleibt
Bern hat nicht bestätigt, dass personenbezogene Daten die Systeme des Anbieters verlassen haben. Die Behörden erklärten, solange die Ermittlungen liefen, könne ein Datendiebstahl nicht vollständig ausgeschlossen werden. Diese Unterscheidung ist für die Leistungsberechtigten wichtig: Die aktuelle Mitteilung warnt vor einer möglichen Offenlegung, bestätigt aber nicht, dass Konten, Identitäten oder Pensionsdaten entwendet wurden.
Die Pensionskassen stehen mit den zuständigen kantonalen Direktionen in Kontakt. In ihrer öffentlichen Mitteilung erklären sie, sie würden weiter informieren, falls die Ermittlungen einen Datendiebstahl nachweisen sollten, «entgegen allen Anzeichen». Weitere Angaben zur Art des Angriffs, zu den betroffenen Systemen oder zu den möglicherweise zugänglichen Informationen wurden nicht veröffentlicht.
Leistungsberechtigte sollten sich auf direkte Mitteilungen ihrer Pensionskasse verlassen und bei unerwarteten Nachrichten zu Pensionen, Zahlungen oder persönlichen Daten vorsichtig sein. Sie sollten keine unerbetenen Links öffnen und als Reaktion auf E-Mails oder Anrufe keine Passwörter oder Bankdaten weitergeben. Dies sind allgemeine Vorsichtsmassnahmen und kein Hinweis darauf, dass bestimmte Leistungsberechtigte ins Visier genommen wurden.
Solange die Ermittlungen keine technischen Erkenntnisse erbracht haben, geht aus den öffentlich verfügbaren Informationen nicht hervor, ob Angreifer auf Dateien zugegriffen, Systeme verschlüsselt oder lediglich den Betrieb gestört haben. Mit der Strafanzeige und den laufenden Ermittlungen soll geklärt werden, was geschehen ist und ob geschützte Informationen kompromittiert wurden.
Ermittler verfolgen die Spur über einen Drittanbieter
Die Ermittlungen laufen auf zwei Ebenen: strafrechtliche Untersuchungen und institutionelle Abklärungen. Der nicht namentlich genannte Anbieter hat Strafanzeige erstattet, und die Staatsanwaltschaft ermittelt. Gleichzeitig koordinieren sich die Berner Pensionskassen mit dem Kanton, um die Auswirkungen auf ihre Systeme und Mitglieder zu beurteilen.
Der Ausgangsbericht nennt weder einen Verdächtigen noch die Angriffsmethode und gibt auch nicht an, ob die Systeme des Anbieters wiederhergestellt wurden. Ebenso wenig besagt er, dass direkt in die Systeme der Pensionskassen eingedrungen wurde. Diese fehlenden Angaben werden wichtig sein, um festzustellen, ob der Vorfall unbefugten Zugriff, Datenabfluss, eine Betriebsunterbrechung oder eine Kombination davon umfasste.
Aufmerksamkeit erregte der Zeitpunkt, weil ein separater, am 8. Oktober veröffentlichter Bericht einen Cyberangriff auf einen Anbieter und einen möglichen Datendiebstahl bei der eidgenössischen Pensionskasse Publica beschrieb. Der Fall im Kanton Bern betrifft andere Pensionskassen und einen nicht namentlich genannten Softwareanbieter. Die Berichte veranschaulichen eine gemeinsame Abhängigkeit: Pensionsinstitutionen tragen möglicherweise die Verantwortung gegenüber ihren Versicherten, während sie sich für Teile ihrer digitalen Infrastruktur auf externe Unternehmen stützen.
Für die Ermittlerinnen und Ermittler werden technische Belege wie Zugriffsprotokolle, Systemabbilder und die Kommunikation mit dem Anbieter relevant sein. Für die Leistungsberechtigten wird entscheidend sein, ob die Abklärungen eine Kompromittierung persönlicher oder finanzieller Daten ergeben.
Sicherheit bei Drittanbietern wird zur Verantwortung der Pensionskassen
Ein einzelner externer Anbieter kann öffentliche Dienste mit einer grossen Menge personenbezogener Daten verbinden. Die Verwaltung von Pensionen stützt sich auf Software, die Namen, Adressen, Angaben zum Arbeitsverhältnis, Beitragsverläufe, Leistungsberechnungen und Zahlungsinformationen verarbeiten kann. Die Berner Mitteilung bestätigt nicht, dass bei diesem Vorfall eine dieser Datenkategorien offengelegt wurde. Ihre Sensibilität erklärt, weshalb ein Angriff auf einen Anbieter auch Menschen betreffen kann, die den Anbieter nie direkt genutzt haben.
Risiken durch Drittanbieter sind für Schweizer öffentliche Stellen zu einer konkreten Frage der Unternehmensführung geworden. Auslagerungen können Institutionen Zugang zu spezialisierten Systemen und Support verschaffen, zugleich aber Abhängigkeiten ausserhalb ihrer direkten betrieblichen Kontrolle schaffen. Ein Anbieter kann mehrere Kunden bedienen, Fernzugriff unterhalten oder weitere Subunternehmer einsetzen. Für jede Verbindung braucht es klare Sicherheitsanforderungen, Überwachung und einen Plan zur Benachrichtigung betroffener Personen.
Der Fall im Kanton Bern stellt auch die Kommunikation auf die Probe. Die Behörden müssen unnötige Beunruhigung vermeiden und den Leistungsberechtigten zugleich genügend Informationen geben, damit sie Betrugsversuche erkennen und den Stand der Ermittlungen nachvollziehen können. Ein bestätigter Datendiebstahl würde eine genauere Erklärung erfordern, welche Daten betroffen waren, wessen Informationen kompromittiert wurden und welche Schutzmassnahmen die Mitglieder ergreifen sollten.
Derzeit bleibt die öffentliche Darstellung des Kantons Bern begrenzt: Der Angriff hat stattgefunden, der Anbieter hat ihn gemeldet, die Staatsanwaltschaft ermittelt und ein Datendiebstahl ist nicht nachgewiesen. Die nächste bestätigte Aktualisierung wird zeigen, ob es bei einem Sicherheitsvorfall beim Anbieter bleibt oder ob ein bestätigter Datendiebstahl vorliegt, der Leistungsberechtigte der Pensionskassen betrifft.