cybersécurité
Une cyberattaque contre un fournisseur de logiciels des caisses de pension bernoises suscite des inquiétudes concernant les données
Une cyberattaque contre un fournisseur de logiciels utilisé par les caisses de pension bernoises suscite des inquiétudes quant à une possible exposition de données sensibles, même si rien n’indique actuellement que des données aient été dérobées.
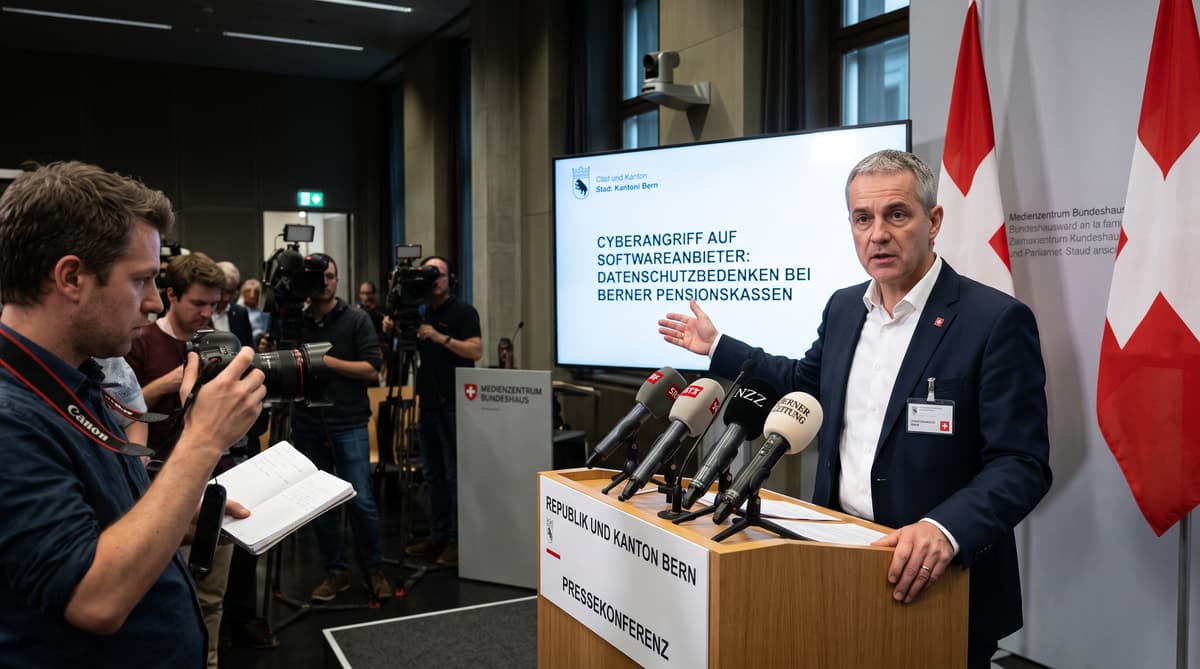
Plus de 91 000 personnes sont affiliées aux deux caisses concernées. Une cyberattaque contre un fournisseur externe de logiciels utilisé par la Caisse de pension de Berne et la Caisse d’assurance des enseignants bernois a attiré l’attention sur des informations sensibles liées aux retraites, même si les autorités bernoises indiquent n’avoir trouvé aucun indice de vol de données.
L’attaque a eu lieu à la fin septembre, selon un communiqué conjoint du Département cantonal des finances et du Département de l’instruction publique et de la culture. Le nom de la société informatique n’a pas été communiqué. Elle a immédiatement déposé une plainte pénale, portant ainsi l’affaire devant le Ministère public de la Confédération.
Les deux caisses de pension couvrent le personnel cantonal, le personnel des universités cantonales et les enseignantes et enseignants dans tout le canton de Berne. Les chiffres publiés font état de plus de 63 000 personnes assurées et de plus de 28 000 personnes retraitées à la fin décembre 2025. Ces chiffres ne permettent pas d’établir que tout ou partie de leurs informations a été consulté. Ils donnent une idée du nombre de personnes potentiellement liées aux systèmes touchés.
Cet incident survient alors que les institutions publiques s’appuient de plus en plus sur des entreprises spécialisées pour gérer les salaires, les prestations et les dossiers de prévoyance. Une faille chez un fournisseur peut donc soulever des questions pour plusieurs organismes publics à la fois.
Ce que les bénéficiaires savent, et ce qui reste à confirmer
Berne n’a pas confirmé que des informations personnelles avaient quitté les systèmes du fournisseur. Les autorités ont indiqué qu’elles ne pouvaient pas totalement exclure un vol de données tant que l’enquête était en cours. Cette distinction est importante pour les bénéficiaires: l’annonce actuelle met en garde contre une possible exposition, mais ne confirme pas que des comptes, des identités ou des dossiers de prévoyance ont été dérobés.
Les caisses ont été en contact avec les départements cantonaux concernés. Leur communiqué indique qu’elles fourniront des informations supplémentaires si les enquêteurs établissent que des données ont été volées, «contrairement à toutes les indications disponibles». Aucun autre détail n’a été communiqué sur le type d’attaque, les systèmes touchés ou les informations auxquelles il aurait été possible d’accéder.
Les bénéficiaires devraient se fier aux communications directes de leur caisse de pension et rester prudents face aux messages inattendus concernant les retraites, les paiements ou les dossiers personnels. Il convient de ne pas ouvrir de liens non sollicités et de ne pas communiquer de mots de passe ni de coordonnées bancaires en réponse à un courriel ou à un appel téléphonique. Il s’agit de précautions générales, et non d’un indice qu’une personne bénéficiaire en particulier a été ciblée.
Tant que l’enquête n’aura pas livré de conclusions techniques, les informations publiques ne permettent pas de savoir si les auteurs de l’attaque ont accédé à des fichiers, chiffré des systèmes ou simplement perturbé les opérations. La plainte pénale et les investigations en cours doivent établir ce qui s’est passé et si des informations protégées ont été compromises.
Les enquêteurs remontent la piste jusqu’à un prestataire externe
L’enquête suit deux pistes: les investigations pénales et les vérifications institutionnelles. Le fournisseur, dont le nom n’a pas été communiqué, a déposé une plainte pénale et le Ministère public de la Confédération mène l’enquête. Dans le même temps, les caisses de pension bernoises coordonnent leurs démarches avec le canton afin d’évaluer les conséquences pour leurs systèmes et leurs membres.
Le compte rendu initial ne désigne aucun suspect, ne décrit pas le mode opératoire de l’attaque et ne précise pas si les systèmes du fournisseur ont été rétablis. Il n’indique pas non plus que les caisses de pension elles-mêmes ont été directement infiltrées. Ces informations manquantes seront importantes pour déterminer si l’incident relève d’un accès non autorisé, d’une extraction de données, d’une interruption de service ou d’une combinaison de ces événements.
L’affaire attire l’attention car un autre article publié le 8 octobre décrivait une cyberattaque contre un fournisseur et une possible fuite de données touchant Publica, la caisse fédérale de pension. Le cas bernois concerne d’autres caisses de pension et un fournisseur de logiciels dont le nom n’a pas été communiqué. Ces affaires illustrent une dépendance commune: les institutions de prévoyance peuvent être responsables envers leurs bénéficiaires tout en s’appuyant sur des entreprises externes pour exploiter une partie de leur infrastructure numérique.
Pour les enquêteurs, les éléments techniques comprendront les journaux d’accès, les images des systèmes et les communications avec le fournisseur. Pour les bénéficiaires, l’information décisive sera de savoir si l’examen révèle que des données personnelles ou financières ont été compromises.
La sécurité des prestataires externes relève désormais aussi des caisses de pension
Un seul fournisseur externe peut relier des services publics à une grande quantité de données personnelles. La gestion des caisses de pension repose sur des logiciels susceptibles de traiter des noms, des adresses, des informations professionnelles, l’historique des cotisations, le calcul des prestations et les données de paiement. Le communiqué bernois ne confirme l’exposition d’aucune de ces catégories dans le cadre de cet incident. Leur caractère sensible explique pourquoi une attaque contre un fournisseur peut toucher des personnes qui n’ont jamais eu de contact direct avec lui.
La gestion des risques liés aux tiers est devenue un enjeu concret de gouvernance pour les organismes publics suisses. L’externalisation peut donner aux institutions accès à des systèmes et à un soutien spécialisés, tout en créant des dépendances échappant à leur contrôle opérationnel direct. Un fournisseur peut travailler pour plusieurs clients, disposer d’un accès à distance ou s’appuyer sur d’autres sous-traitants. Chaque connexion exige des exigences de sécurité claires, une surveillance et un plan d’information des personnes concernées.
Le cas bernois met également la communication à l’épreuve. Les autorités doivent éviter de susciter une inquiétude inutile tout en donnant aux bénéficiaires suffisamment d’informations pour repérer les tentatives de fraude et comprendre l’état de l’enquête. Si une fuite était confirmée, il faudrait expliquer plus précisément quelles données sont concernées, quelles personnes ont été touchées et quelles mesures de protection les membres devraient prendre.
Pour l’heure, la position publique de Berne reste limitée: l’attaque a eu lieu, le fournisseur l’a signalée, les autorités de poursuite pénale enquêtent et aucun vol de données n’a été établi. La prochaine mise à jour vérifiée permettra de déterminer s’il s’agit toujours d’un incident de sécurité chez un fournisseur ou d’une fuite de données confirmée touchant des bénéficiaires de caisses de pension.