renseignement suisse
L’enquête sur le renseignement suisse éclaircit de nombreuses questions sur les fuites de données, mais laisse le dossier Kaspersky ouvert
Le Département fédéral de la défense indique que les enquêtes sur les incidents liés à l’ancienne unité cyber du Service de renseignement de la Confédération ont largement éclairci les fuites de données présumées et que les recommandations antérieures ont généralement été mises en œuvre. Les questions concernant une éventuelle coopération avec l’entreprise russe de cybersécurité Kaspersky restent sans réponse et ont été transmises à la police.
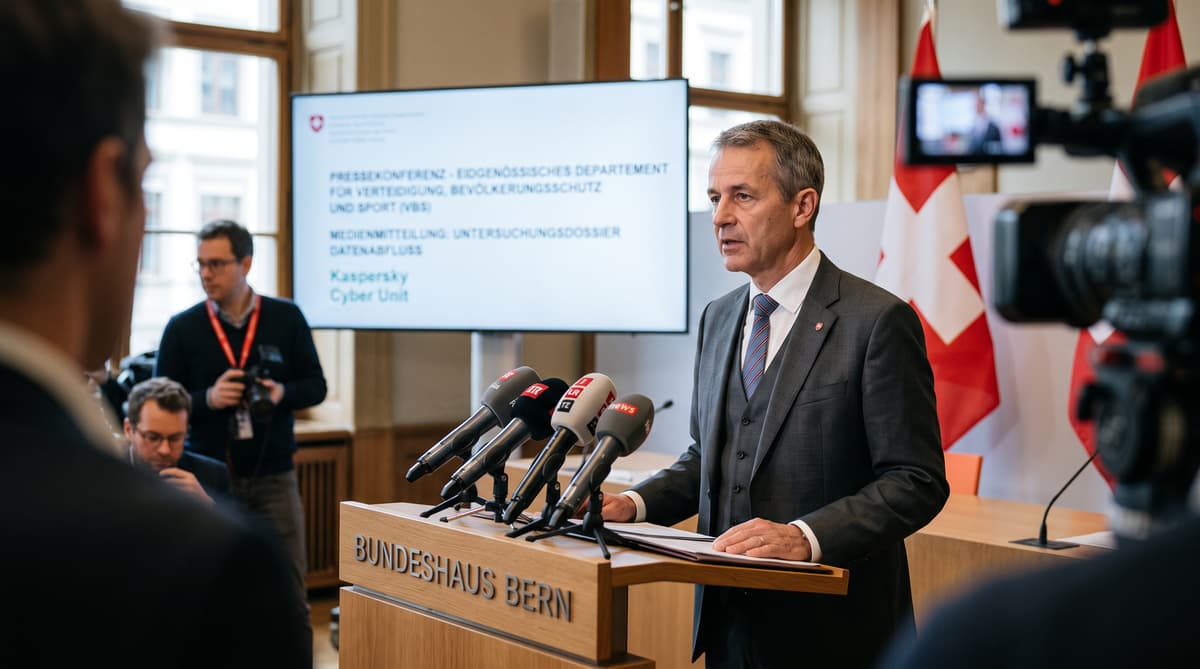
Le Département fédéral de la défense indique qu’une série d’examens a largement éclairci la crise entourant l’ancienne division cyber du Service de renseignement de la Confédération, alors qu’un volet sensible de l’enquête reste ouvert. La question non résolue porte sur une éventuelle coopération avec l’entreprise russe de cybersécurité Kaspersky. Elle a été transmise à la police et au Ministère public de la Confédération.\n\nL’évaluation du département couvre des incidents et des rapports qui se sont accumulés sur plus de deux décennies. L’ancienne unité cyber du SRC traitait de tels cas depuis 2001, notamment des allégations selon lesquelles des données des services de renseignement suisses auraient été transmises aux services secrets russes par l’intermédiaire de Kaspersky. Les enquêteurs ont également examiné des affirmations selon lesquelles des données auraient été effacées.\n\nLes conclusions apportent un certain soulagement institutionnel au SRC. Le département a déclaré que les incidents avaient été « suffisamment éclaircis » et que les recommandations formulées dans des rapports antérieurs avaient été mises en œuvre « en principe ». Cette conclusion ne règle pas toutes les questions juridiques ou factuelles. Les allégations concernant Kaspersky font toujours l’objet d’une enquête, ce qui exclut le volet le plus sensible politiquement de l’évaluation finale du département.\n\nPour les autorités suisses chargées de la sécurité, le dossier suit désormais deux voies : les leçons administratives semblent avoir été largement prises en compte, tandis que l’éventuelle relation avec un fournisseur technologique lié à la Russie attend l’issue d’une enquête pénale.
Quatre examens sur le traitement des données du renseignement
Quatre procédures d’examen distinctes ont porté sur l’ancienne division cyber : une enquête interne, deux enquêtes externes et un audit de l’autorité de surveillance. L’ampleur de ce processus reflète la gravité des allégations concernant un service de renseignement fédéral et le traitement d’informations sensibles.\n\nLes examens ont porté sur des transferts de données signalés, des liens présumés avec Kaspersky et des affirmations selon lesquelles des informations auraient été effacées. Leur conclusion est limitée, mais importante : les enquêteurs n’ont trouvé aucun indice d’un effacement de données « à grande échelle ». Cette formulation laisse place à des questions sur des incidents individuels ou des manquements plus circonscrits, mais rejette la version la plus large des allégations d’effacement évoquées dans la déclaration du département.\n\nLe Département fédéral de la défense a également indiqué que les recommandations des rapports précédents avaient généralement été mises en œuvre. La réserve « en principe » est importante : elle décrit la réponse formelle aux faiblesses relevées, sans affirmer que toutes les préoccupations opérationnelles sont réglées. Dans les documents disponibles pour le présent article, le département n’a pas publié de récapitulatif détaillé de chaque recommandation.\n\nLe résultat est une conclusion officielle qui circonscrit le litige. Elle établit que les principaux examens n’ont pas confirmé un effacement de données à grande échelle, tout en laissant ouverte la possibilité que certains comportements ou certaines procédures doivent encore être examinés. Cette distinction restera importante pendant que les procureurs enquêtent séparément sur les allégations liées à Kaspersky.
La question Kaspersky entre les mains des procureurs
La question de Kaspersky reste au cœur du dossier et n’est pas résolue. Selon les allégations, des données des services de renseignement suisses auraient pu transiter par l’entreprise russe de cybersécurité vers les services secrets russes. Cela soulève des questions sur les risques liés aux fournisseurs, les contrôles d’accès et la protection des informations relatives à la sécurité nationale.\n\nLe Département fédéral de la défense n’a ni confirmé ni écarté ces allégations. Il les a transmises à la police, et le Ministère public de la Confédération enquête. Ce renvoi fait passer la prochaine étape au-delà de l’examen administratif du département, dans le cadre d’une procédure qui pourrait établir si des actes pénalement répréhensibles ont été commis.\n\nLa question revêt une importance plus large pour la Suisse, car les autorités publiques font appel à des entreprises technologiques étrangères tout en gérant des informations qui ne doivent pas être exposées à des services hostiles. Kaspersky est au centre de préoccupations internationales en matière de sécurité depuis des années, et les médias suisses ont également fait état de liens entre des membres des services de renseignement et d’autres entreprises russes controversées. Ces informations plus générales font partie du contexte politique, mais la source fournie ici n’établit aucune conclusion définitive à l’encontre de l’entreprise ou de l’ancienne unité.\n\nTant que l’enquête du Ministère public n’est pas terminée, la disculpation générale prononcée par le département a des limites claires. Elle concerne les enquêtes déjà achevées, tandis que la question d’une éventuelle coopération avec Kaspersky reste ouverte sur les plans juridique et institutionnel.
La Suisse attend les conclusions du Ministère public
Les enquêtes ont circonscrit les accusations immédiates visant l’ancienne division cyber, mais la Suisse doit encore répondre à une exigence de transparence et de responsabilité. L’absence d’indices d’un effacement de données à grande échelle écarte l’accusation la plus vaste rapportée dans cette affaire. Le renvoi de la question Kaspersky garantit que le dossier se poursuivra par une voie distincte.\n\nPour le Parlement et le public, les prochaines étapes seront l’avancement de l’enquête du Ministère public de la Confédération ainsi que les éventuelles conclusions publiées par la police ou les procureurs. La déclaration du Département fédéral de la défense ne donne aucun calendrier, ne désigne aucun suspect et ne décrit pas les éléments examinés. Elle ne précise pas non plus les détails opérationnels des recommandations mises en œuvre.\n\nCes lacunes limitent les conclusions que l’on peut tirer aujourd’hui. Le SRC peut s’appuyer sur plusieurs examens et sur la mise en œuvre des recommandations antérieures. Les critiques peuvent néanmoins demander des explications sur la manière dont une entreprise technologique russe s’est retrouvée impliquée et sur une éventuelle exposition de données suisses dans le cadre de cette relation. Ces deux questions peuvent rester ouvertes alors même que les conclusions administratives sont maintenues.\n\nLe débat suisse sur la surveillance du renseignement va donc passer de la question d’un éventuel vaste effacement de données à une question plus ciblée, mais potentiellement plus lourde de conséquences : comment les informations sensibles ont-elles été traitées dans le cadre des relations avec des fournisseurs technologiques étrangers ? L’enquête du Ministère public déterminera si cette préoccupation relève d’une défaillance institutionnelle ou donne lieu à une procédure pénale.